
Проблемный тикет BGP: разбор реального кейса с неправильным AS
Отредактирована 28.09.2026
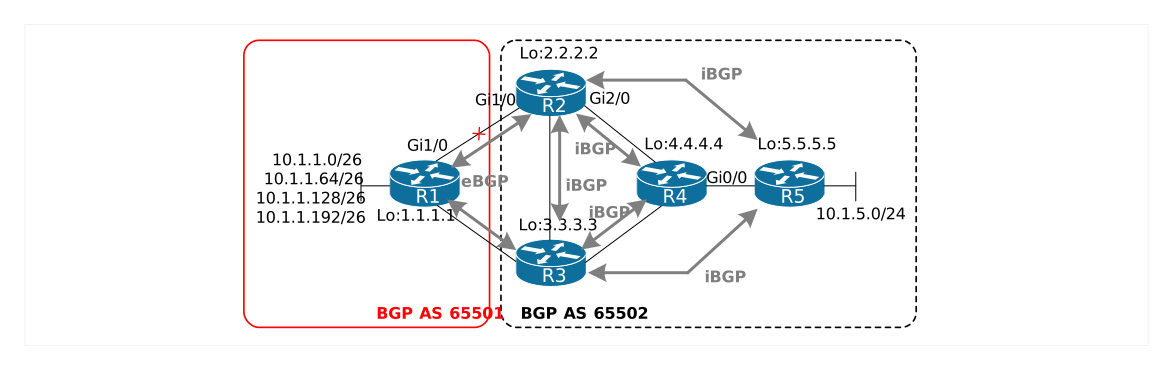
C:\>ping 10.1.1.10

Pinging 10.1.1.10 with 32 bytes of data:

Reply from 10.1.1.10: bytes=32 time=1ms TTL=128
Reply from 10.1.1.10: bytes=32 time=1ms TTL=128
Reply from 10.1.1.10: bytes=32 time=1ms TTL=128
Reply from 10.1.1.10: bytes=32 time=1ms TTL=128

Ping statistics for 10.1.1.10:
    Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milli-seconds:
    Minimum = 0ms, Maximum = 0ms, Average = 0ms
R5#show bgp ipv4 unicast
BGP table version is 56, local router ID is 5.5.5.5
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 *>i 1.1.1.1/32       2.2.2.2                  0    100      0 65501 ?
 *>i 10.1.1.0/26      2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.64/26     2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.128/26    2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.192/26    2.2.2.2                  0    100      0 65501 i
 r>i 10.1.5.0/24      2.2.2.2               3328    100      0 i
 r i                  3.3.3.3               3328    100      0 i
 r>i 10.1.12.0/24     2.2.2.2                  0    100      0 65501 ?
 r>i 10.1.13.0/24     2.2.2.2                  0    100      0 65501 ?
- r>i 10.1.5.0/24 и r i 3.3.3.3 — это одна и та же сеть (10.1.5.0/24), но с двумя next hop: 2.2.2.2 (R2) и 3.3.3.3 (R3). В Cisco IOS, если сеть совпадает, она не повторяется (вы видите пустое место) во второй строке — вместо неё просто указан новый next hop.
- Символ r (RIB failure) означает, что маршрут не установлен в таблицу маршрутизации. Причина — сеть 10.1.5.0/24 является connected на R5 (AD = 0), поэтому BGP-маршрут (AD = 200) проигрывает.
- Символ > в первой строке ( r>i ) означает, что среди BGP-маршрутов этот путь — best, но в RIB он всё равно не установлен из-за RIB failure.
R5#show bgp ipv4 unicast neighbors 2.2.2.2 routes
BGP table version is 56, local router ID is 5.5.5.5
...выходные данные опущены...
     Network          Next Hop            Metric LocPrf Weight Path
 *>i 1.1.1.1/32       2.2.2.2                  0    100      0 65501 ?
 *>i 10.1.1.0/26      2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.64/26     2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.128/26    2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.192/26    2.2.2.2                  0    100      0 65501 i
 r>i 10.1.5.0/24      2.2.2.2               3328    100      0 i
 r>i 10.1.12.0/24     2.2.2.2                  0    100      0 65501 ?
 r>i 10.1.13.0/24     2.2.2.2                  0    100      0 65501 ?

Total number of prefixes 8

R5#show bgp ipv4 unicast neighbors 3.3.3.3 routes
BGP table version is 56, local router ID is 5.5.5.5
...выходные данные опущены...
     Network          Next Hop            Metric LocPrf Weight Path
 r i 10.1.5.0/24      3.3.3.3               3328    100      0 i

 Total number of prefixes 1
show bgp ipv4 unicast neighbors <ip-адрес> routes недоступна. Используйте аналог: show ip bgp vpnv4 vrf <имя_VRF> neighbors <ip-адрес> routes . Она предназначена для отображения маршрутов, полученных от конкретного соседа внутри VRF — обычно связанных с MPLS L3VPN. R3#show bgp ipv4 unicast neighbors 5.5.5.5 advertised-routes BGP table version is 108, local router ID is 3.3.3.3 ...выходные данные опущены... Network Next Hop Metric LocPrf Weight Path *> 10.1.5.0/24 10.1.34.4 3328 32768 i Total number of prefixes 1
- AD = 200 означает, что маршруты к 10.1.1.x/26 изучены через iBGP (от R2), а не через eBGP (от R1). Если бы маршруты приходили от R1 через eBGP, AD была бы 20, а next hop — 10.1.13.1 (IP-адрес R1).
- Next hop = 2.2.2.2 (R2) — это аномалия: R3 должен был получить эти маршруты напрямую от R1 через eBGP, но получает их от R2 через iBGP. Это и есть корень проблемы — R3 не имеет eBGP-соседства с R1.
R3#show ip route 10.1.1.0 255.255.255.0 longer-prefixes
...выходные данные опущены...
Gateway of last resort is not set

     10.0.0.0/8 is variably subnetted, 14 subnets, 3 masks
B        10.1.1.0/26 [200/0] via 2.2.2.2, 00:09:07
B        10.1.1.64/26 [200/0] via 2.2.2.2, 00:09:07
B        10.1.1.128/26 [200/0] via 2.2.2.2, 00:09:07
B        10.1.1.192/26 [200/0] via 2.2.2.2, 00:09:07
R3#show bgp ipv4 unicast
BGP table version is 108, local router ID is 3.3.3.3
...выходные данные опущены...
     Network          Next Hop            Metric LocPrf Weight Path
 *>i 1.1.1.1/32       2.2.2.2                  0    100      0 65501 ?
 *>i 10.1.1.0/26      2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.0/24      2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.64/26     2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.128/26    2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.192/26    2.2.2.2                  0    100      0 65501 i
 * i 10.1.5.0/24      2.2.2.2               3328    100      0 i
 *>                   10.1.34.4             3328         32768 i
 r>i 10.1.12.0/24     2.2.2.2                  0    100      0 65501 ?
 r>i 10.1.13.0/24     2.2.2.2                  0    100      0 65501 ?
R3#show bgp ipv4 unicast neighbors 10.1.13.1 routes

Total number of prefixes 0
show ip bgp vpnv4 vrf <имя_VRF> neighbors <ip-адрес> routes R3#show bgp ipv4 unicast summary BGP router identifier 3.3.3.3, local AS number 65502 BGP table version is 108, main routing table version 108 9 network entries using 1296 bytes of memory 10 path entries using 800 bytes of memory 5/4 BGP path/bestpath attribute entries using 680 bytes of memory 1 BGP AS-PATH entries using 24 bytes of memory 0 BGP route-map cache entries using 0 bytes of memory 0 BGP filter-list cache entries using 0 bytes of memory BGP using 2800 total bytes of memory BGP activity 17/8 prefixes, 71/61 paths, scan interval 60 secs Neighbor V AS MsgRcvd MsgSent TblVer InQ OutQ Up/Down State/PfxRcd 2.2.2.2 4 65502 34 34 108 0 0 00:24:29 9 4.4.4.4 4 65502 47 48 108 0 0 00:39:00 0 5.5.5.5 4 65502 5 6 108 0 0 00:00:18 0 10.1.13.1 4 65510 0 0 1 0 0 never Idle
- 4.4.4.4 с State/PfxRcd = 0 — соседство с R4 установлено (сессия работает), но от R4 не получено ни одного префикса. Это может быть связано с тем, что R4 не анонсирует маршруты или они отфильтрованы. В данном тикете это не является проблемой — проблема в соседе 10.1.13.1.
- 10.1.13.1 с AS = 65510 — это неправильный AS. Согласно документации (Рисунок 1), R1 находится в AS 65501, а не 65510. Из-за этого соседство не устанавливается (состояние Idle).
- 5.5.5.5 с State/PfxRcd = 0 — соседство с R5 установлено, но от R5 не получено префиксов (R5 не анонсирует маршруты, потому что он получатель).
R3#config t
Enter configuration commands, one per line. End with CNTL/Z.
R3(config)#router bgp 65502
R3(config-router)#no neighbor 10.1.13.1 remote-as 65510
R3(config-router)#neighbor 10.1.13.1 remote-as 65501
%BGP-5-ADJCHANGE: neighbor 10.1.13.1 Up
R3(config-router)#
R5#show bgp ipv4 unicast
BGP table version is 56, local router ID is 5.5.5.5
...выходные данные опущены...
     Network          Next Hop            Metric LocPrf Weight Path
 * i 1.1.1.1/32       3.3.3.3                  0    100      0 65501 ?
 *>i                  2.2.2.2                  0    100      0 65501 ?
 * i 10.1.1.0/26      3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.64/26     3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.128/26    3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.192/26    3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 r i 10.1.5.0/24      3.3.3.3               3328    100      0 i
 r>i                  2.2.2.2               3328    100      0 i
 r i 10.1.12.0/24     3.3.3.3                  0    100      0 65501 ?
 r>i                  2.2.2.2                  0    100      0 65501 ?
 r i 10.1.13.0/24     3.3.3.3                  0    100      0 65501 ?
 r>i                  2.2.2.2                  0    100      0 65501 ?
- r i 10.1.5.0/24 и r>i — маршрут к 10.1.5.0/24 имеет RIB failure ( r ), потому что эта сеть является connected на R5 (AD = 0). BGP-маршрут (AD = 200) проигрывает, но остаётся в BGP-таблице как best среди BGP-маршрутов.
- r i 10.1.12.0/24 и r>i — аналогично: сеть 10.1.12.0/24, вероятно, является connected на R5, поэтому BGP-маршрут не установлен в RIB.
- r i 10.1.13.0/24 и r>i — то же самое для сети 10.1.13.0/24.
- Маршруты к 10.1.1.x/26 теперь имеют два пути: от R3 (3.3.3.3) и от R2 (2.2.2.2). Путь от R2 помечен > (best) — вероятно, из-за более низкого RID или другого атрибута.
%BGP-3-NOTIFICATION: sent to neighbor 10.1.13.1 passive 2/2 (peer in wrong AS) 2 bytes FFDD