
Диагностика BGP-маршрутов (Troubleshooting BGP Routes)
Отредактирована 24.09.2026
- Отсутствующая или неверная команда network mask: Для анонсирования маршрутов (advertise routes) необходима точная команда network.
- Next-hop маршрутизатор недостижим: Чтобы использовать BGP-маршрут, следующий шлюз (next hop) должен быть достижим.
- Правило разделения горизонтов BGP (BGP split-horizon rule): Маршрутизатор, который изучает BGP-маршруты через iBGP-пиринг (iBGP peering), не будет делиться этими маршрутами с другим iBGP-пиром.
- Лучший источник информации: Если точно такая же сеть (exact same network) изучена из более надёжного источника (more reliable source), она используется вместо информации, изученной через BGP.
- Фильтрация маршрутов: Может быть настроен фильтр, который препятствует распространению маршрута соседям (neighbors) или его изучению от соседей.
- Другой BGP-маршрутизатор анонсировал (advertises) их локальному маршрутизатору.
- Команда network mask совпадает с маршрутом в локальной таблице маршрутизации.
- Команда redistribute используется для импорта маршрута из другого локального источника.
- Команда summary-address используется для создания суммарного маршрута (summary route).
R1#show bgp ipv4 unicast
BGP table version is 10, local router ID is 1.1.1.1
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 *>  1.1.1.1/32       0.0.0.0                  0         32768 ?
 *>  10.1.1.0/26      0.0.0.0                  0         32768 i
 *>  10.1.1.0/24      0.0.0.0                  0         32768 i
 *>  10.1.1.64/26     0.0.0.0                  0         32768 i
 *>  10.1.1.128/26    0.0.0.0                  0         32768 i
 *>  10.1.1.192/26    0.0.0.0                  0         32768 i
 *   10.1.5.0/24      10.1.13.3            3328         0 65502 i
 *>                   2.2.2.2              3328         0 65502 i
 *>  10.1.12.0/24     0.0.0.0                  0         32768 ?
 *>  10.1.13.0/24     0.0.0.0                  0         32768 ?
show ip bgp vpnv4 vrf <имя_VRF>R2#show ip route bgp ...выходные данные опущены... Gateway of last resort is 10.1.12.1 to network 0.0.0.0 10.0.0.0/8 is variably subnetted, 15 subnets, 3 masks B 10.1.1.0/24 [20/0] via 1.1.1.1, 00:19:11 B 10.1.1.0/26 [20/0] via 1.1.1.1, 00:41:04 B 10.1.1.64/26 [20/0] via 1.1.1.1, 00:36:45 B 10.1.1.128/26 [20/0] via 1.1.1.1, 00:36:15 B 10.1.1.192/26 [20/0] via 1.1.1.1, 00:36:15 B 10.1.13.0/24 [20/0] via 1.1.1.1, 00:20:23
show ip route vrf <имя_VRF> bgp| Поле | Что означает |
|---|---|
| * | Маршрут valid (действительный) |
| > | Маршрут best (наилучший) — будет установлен в таблицу маршрутизации |
| i | Маршрут изучен через iBGP (internal) |
| ? | Маршрут redistributed (перераспределён) в BGP |
| Next Hop 0.0.0.0 | Маршрут locally originated (инициирован локально) |
| Next Hop X.X.X.X | Маршрут изучен от пира (соседа) |
| Path заканчивается на i | Маршрут внедрён через network или summary-address |
| Path заканчивается на ? | Маршрут перераспределён (redistributed) |
| Поле | Что означает |
|---|---|
| B | Маршрут изучен через BGP |
| [20/0] | Административная дистанция (AD) = 20, метрика = 0 |
| via 1.1.1.1 | Next hop (следующий шлюз) |
| 00:19:11 | Время с момента изучения маршрута |
- BGP-таблица (show bgp ipv4 unicast) содержит все BGP-маршруты, включая те, которые не стали наилучшими (best).
- Таблица маршрутизации (show ip route bgp) содержит только те BGP-маршруты, которые были выбраны как наилучшие (best) и установлены в RIB (Routing Information Base).
- Наличием лучшего источника (better source) — например, статического маршрута или маршрута от IGP.
- Административной дистанцией (AD) — BGP имеет AD = 20 (eBGP) или 200 (iBGP), и если другой протокол предлагает маршрут с меньшей AD, он побеждает.
- Фильтрацией (route filtering) на этапе установки в RIB.
- Изоляция клиентов (например, у провайдера — каждый клиент в своём VRF).
- Разделение трафика (например, гостевая сеть и корпоративная — в разных VRF).
- MPLS L3VPN — основа для предоставления VPN-услуг.
Отсутствующая или неверная команда network mask (Missing or Bad network mask Command)
- Сеть/префикс (network/prefix), который вы хотите анонсировать через BGP, должен присутствовать в таблице маршрутизации (routing table) из какого-либо другого источника (connected, static или другой протокол маршрутизации).
- Команда network mask должна точно совпадать (perfect match) с сетью/префиксом, указанным в таблице маршрутизации.
R1#config t
Enter configuration commands, one per line. End with CNTL/Z.
R1(config)#router bgp 65501
R1(config-router)#network 10.1.1.0 mask 255.255.255.192
R1(config-router)#end
R1#show ip route
...выходные данные опущены...
Gateway of last resort is not set
     1.0.0.0/32 is subnetted, 1 subnets
C       1.1.1.1 is directly connected, Loopback0
     2.0.0.0/32 is subnetted, 1 subnets
S       2.2.2.2 [1/0] via 10.1.12.2
     10.0.0.0/8 is variably subnetted, 12 subnets, 3 masks
C       10.1.1.0/26 is directly connected, GigabitEthernet0/0.1
L       10.1.1.1/32 is directly connected, GigabitEthernet0/0.1
C       10.1.1.64/26 is directly connected, GigabitEthernet0/0.2
L       10.1.1.65/32 is directly connected, GigabitEthernet0/0.2
C       10.1.1.128/26 is directly connected, GigabitEthernet0/0.3
L       10.1.1.129/32 is directly connected, GigabitEthernet0/0.3
C       10.1.1.192/26 is directly connected, GigabitEthernet0/0.4
L       10.1.1.193/32 is directly connected, GigabitEthernet0/0.4
C       10.1.12.0/24 is directly connected, GigabitEthernet1/0
L       10.1.12.1/32 is directly connected, GigabitEthernet1/0
C       10.1.13.0/24 is directly connected, GigabitEthernet2/0
L       10.1.13.1/32 is directly connected, GigabitEthernet2/0
show ip route vrf <имя_VRF>exact match [ɪgˈzækt mæʧ] точное совпадение
R1#config t
Enter configuration commands, one per line. End with CNTL/Z.
R1(config)#router bgp 65501
R1(config-router)#network 10.1.1.0 mask 255.255.255.0
R1(config-router)#end
R1#show ip route
...выходные данные опущены...
Gateway of last resort is not set
     1.0.0.0/32 is subnetted, 1 subnets
C       1.1.1.1 is directly connected, Loopback0
     2.0.0.0/32 is subnetted, 1 subnets
S       2.2.2.2 [1/0] via 10.1.12.2
     10.0.0.0/8 is variably subnetted, 12 subnets, 3 masks
C       10.1.1.0/26 is directly connected, GigabitEthernet0/0.1
L       10.1.1.1/32 is directly connected, GigabitEthernet0/0.1
C       10.1.1.64/26 is directly connected, GigabitEthernet0/0.2
L       10.1.1.65/32 is directly connected, GigabitEthernet0/0.2
C       10.1.1.128/26 is directly connected, GigabitEthernet0/0.3
L       10.1.1.129/32 is directly connected, GigabitEthernet0/0.3
C       10.1.1.192/26 is directly connected, GigabitEthernet0/0.4
L       10.1.1.193/32 is directly connected, GigabitEthernet0/0.4
C       10.1.12.0/24 is directly connected, GigabitEthernet1/0
L       10.1.12.1/32 is directly connected, GigabitEthernet1/0
C       10.1.13.0/24 is directly connected, GigabitEthernet2/0
L       10.1.13.1/32 is directly connected, GigabitEthernet2/0
| Команда network | Маршрут в таблице | Анонсируется? | Почему |
|---|---|---|---|
| network 10.1.1.0 mask 255.255.255.192 | C 10.1.1.0/26 | ✅ Да | Точное совпадение |
| network 10.1.1.0 mask 255.255.255.0 | C 10.1.1.0/26 | ❌ Нет | /24 ≠ /26 |
| network 10.1.1.0 mask 255.255.255.0 | C 10.1.1.0/24 | ✅ Да | Точное совпадение |
R1#show bgp ipv4 unicast
- Есть ли маршрут в show ip route?
- Совпадает ли маска в команде network с маской в таблице маршрутизации?
- В OSPF/EIGRP команда network включает интерфейсы в процесс маршрутизации.
- В BGP команда network анонсирует уже существующий маршрут из таблицы маршрутизации.
| Шаг | Команда | Что проверить |
|---|---|---|
| 1 | show ip route <префикс> | Есть ли маршрут в таблице? |
| 2 | show run | section router bgp | Есть ли команда network? |
| 3 | Сравнить маску | Совпадает ли маска в network с маской в таблице? |
| 4 | show bgp ipv4 unicast | Есть ли маршрут в BGP-таблице? |
Next-hop маршрутизатор недостижим (Next-Hop Router Not Reachable)
R5#show bgp ipv4 unicast
BGP table version is 2, local router ID is 5.5.5.5
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 * i 1.1.1.1/32       1.1.1.1                  0    100      0 65501 ?
 * i 10.1.1.0/26      1.1.1.1                  0    100      0 65501 i
 * i 10.1.1.0/24      1.1.1.1                  0    100      0 65501 i
 * i 10.1.1.64/26     1.1.1.1                  0    100      0 65501 i
 * i 10.1.1.128/26    1.1.1.1                  0    100      0 65501 i
 * i 10.1.1.192/26    1.1.1.1                  0    100      0 65501 i
 r>i 10.1.5.0/24      10.1.24.4             3328    100      0 i
 * i 10.1.12.0/24     1.1.1.1                  0    100      0 65501 ?
 * i 10.1.13.0/24     1.1.1.1                  0    100      0 65501 ?
R5#ping 1.1.1.1
Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 1.1.1.1, timeout is 2 seconds:
.....
Success rate is 0 percent (0/5)
ping vrf <имя_VRF> <IP-address>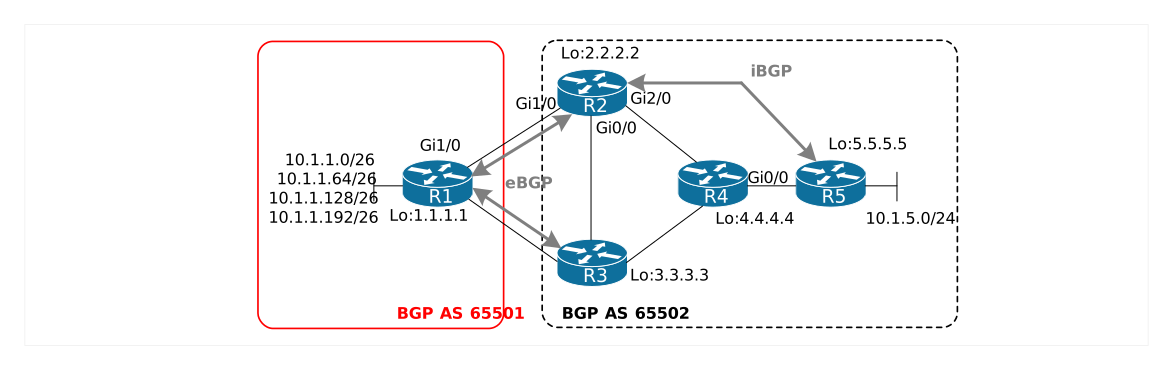
- Создать статический маршрут по умолчанию (static default route) на R2 и R3; анонсировать его в протокол IGP-маршрутизации.
- Создать статический маршрут по умолчанию (static default route) на R5.
- Создать статический маршрут (static route) на R5.
- Анонсировать адрес next hop в протокол IGP-маршрутизации (Interior Gateway Protocol).
R2#config t
Enter configuration commands, one per line. End with CNTL/Z.
R2(config)#router bgp 65502
R2(config-router)#neighbor 5.5.5.5 next-hop-self
R5#show bgp ipv4 unicast
BGP table version is 13, local router ID is 5.5.5.5
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 *>i 1.1.1.1/32       2.2.2.2                  0    100      0 65501 ?
 *>i 10.1.1.0/26      2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.0/24      2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.64/26     2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.128/26    2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.192/26    2.2.2.2                  0    100      0 65501 i
 r>i 10.1.5.0/24      2.2.2.2               3328    100      0 i
 r>i 10.1.12.0/24     2.2.2.2                  0    100      0 65501 ?
 r>i 10.1.13.0/24     2.2.2.2                  0    100      0 65501 ?
| Поле | Что означает |
|---|---|
| * | Маршрут valid (действительный) |
| > | Маршрут best (наилучший) — будет установлен в таблицу маршрутизации |
| i | Маршрут изучен через iBGP (internal) |
| * > | Маршрут valid и best — установлен в RIB |
| * (без >) | Маршрут valid, но не best — не установлен в RIB |
| r | RIB-failure — маршрут не установлен в RIB (например, из-за недостижимого next hop) |
- Когда R2 (AS 65502) получает маршрут от R1 (AS 65501), next hop = 1.1.1.1 (адрес R1).
- R2 не меняет next hop по умолчанию, когда анонсирует маршрут R5 (тоже AS 65502).
- R5 видит next hop = 1.1.1.1, но не знает, как до него добраться (нет маршрута в IGP).
- Результат: маршрут valid, но не best → не установлен в RIB.
| Способ | Команда | Где применять |
|---|---|---|
| next-hop-self | neighbor X.X.X.X next-hop-self | На R2 (для R5) |
| Статический маршрут | ip route 1.1.1.1 255.255.255.255 <next-hop> | На R5 |
| Default route | ip route 0.0.0.0 0.0.0.0 <next-hop> | На R5 |
| Анонс в IGP | network 1.1.1.1 (в OSPF/EIGRP) | На R1 или R2 |
failure [ˈfeɪljə] неудача, провал, сбой.
| Шаг | Команда | Что проверить |
|---|---|---|
| 1 | show bgp ipv4 unicast | Есть ли * без > или r ? |
| 2 | show ip route <next-hop> | Есть ли маршрут к next hop? |
| 3 | ping <next-hop> | Достижим ли next hop? |
| 4 | show run | section router bgp | Настроен ли next-hop-self ? |
| 5 | show ip route bgp | Установлен ли маршрут в RIB? |
Правило расщепления горизонта BGP (BGP Split-Horizon Rule)
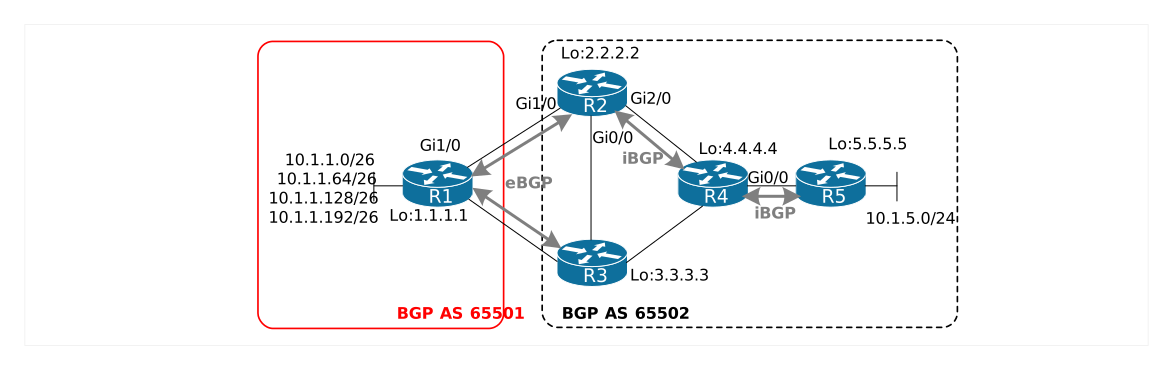
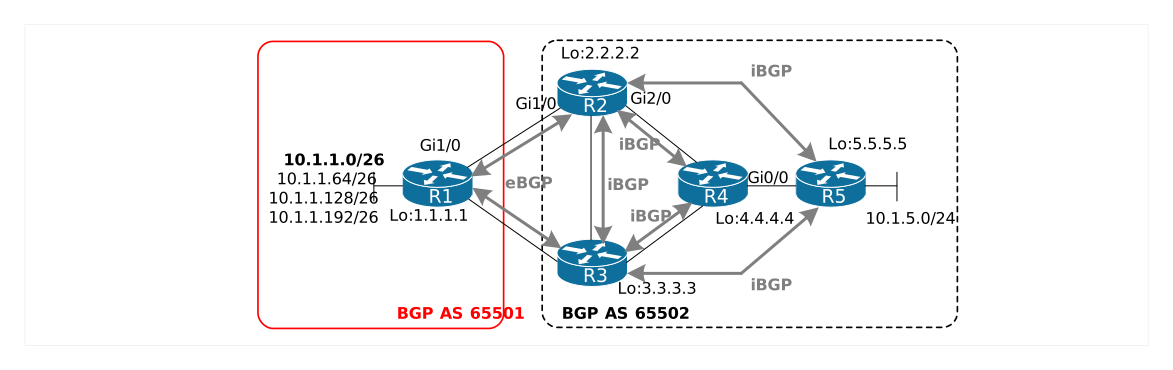
- iBGP-маршруты не изменяют атрибут AS_Path (в отличие от eBGP).
- Если бы R4 анонсировал маршрут, полученный от R2, обратно на R5, а R5 — обратно на R2, могла бы возникнуть петля.
- Чтобы этого избежать, BGP запрещает повторный анонс iBGP-маршрутов другим iBGP-пирам.
| Способ | Описание |
|---|---|
| Полносвязная топология (Full Mesh) | Каждый iBGP-маршрутизатор имеет пиринг с каждым другим iBGP-маршрутизатором |
| Отражатели маршрутов (Route Reflectors) | Специальный маршрутизатор, который отражает маршруты iBGP-пирам |
| Конфедерации (Confederations) | Разделение AS на под-AS для упрощения полносвязной топологии |
- Сессия iBGP установлена (show bgp ipv4 unicast summary — состояние Established).
- Маршрут есть в BGP-таблице на одном маршрутизаторе, но отсутствует на другом iBGP-пире.
| Шаг | Команда | Что проверить |
|---|---|---|
| 1 | show bgp ipv4 unicast summary | Все ли iBGP-пиры установлены? |
| 2 | show bgp ipv4 unicast | Есть ли маршрут в BGP-таблице? |
| 3 | Нарисовать топологию iBGP-пирингов | Полносвязная ли топология? |
| 4 | Проверить на другом iBGP-пире | Есть ли маршрут там? |
| 5 | Если нет — это split-horizon | Настроить full mesh или route reflector |
show bgp ipv4 unicast summary будет выглядеть так: show ip bgp vpnv4 vrf <имя_VRF> summary❌ Проблемная топология (не полносвязная): R2 (iBGP) ──── R4 (iBGP) ──── R5 (iBGP) │ │ └────────── ? ─────────────────┘ (нет прямого пиринга) R4 не анонсирует маршруты от R2 на R5 (split-horizon) ✅ Правильная топология (Full Mesh): R2 (iBGP) ──── R4 (iBGP) │ │ │ │ └──── R5 (iBGP)┘ Каждый iBGP-маршрутизатор имеет пиринг с каждым другим → Правило расщепления горизонта не применяется
Лучший источник информации (Better Source of Information)
R5#show bgp ipv4 unicast
BGP table version is 10, local router ID is 5.5.5.5
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 * i 1.1.1.1/32       3.3.3.3                  0    100      0 65501 ?
 *>i                  2.2.2.2                  0    100      0 65501 ?
 * i 10.1.1.0/26      3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.0/24      3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.64/26     3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.128/26    3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.192/26    3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 r i 10.1.5.0/24      3.3.3.3               3328    100      0 i
 r>i                  2.2.2.2               3328    100      0 i
 r i 10.1.12.0/24     3.3.3.3                  0    100      0 65501 ?
 r>i                  2.2.2.2                  0    100      0 65501 ?
 r i 10.1.13.0/24     3.3.3.3                  0    100      0 65501 ?
 r>i                  2.2.2.2                  0    100      0 65501 ?
R5#show ip route 10.1.5.0 255.255.255.0
Routing entry for 10.1.5.0/24
  Known via "connected", distance 0, metric 0 (connected, via interface)
  ...выходные данные опущены...

R5#show ip route 10.1.12.0 255.255.255.0
Routing entry for 10.1.12.0/24
  Known via "eigrp 100", distance 90, metric 3328, type internal
  ...выходные данные опущены...
show ip route vrf <имя_VRF> 10.1.5.0 255.255.255.0R5#show bgp ipv4 unicast 10.1.12.0 BGP routing table entry for 10.1.12.0/24, version 50 Paths: (2 available, best #2, table default, RIB-failure(17)) Not advertised to any peer Refresh Epoch 2 65501 3.3.3.3 (metric 131072) from 3.3.3.3 (3.3.3.3) Origin incomplete, metric 0, localpref 100, valid, internal rx pathid: 0, tx pathid: 0 Refresh Epoch 2 65501 2.2.2.2 (metric 131072) from 2.2.2.2 (2.2.2.2) Origin incomplete, metric 0, localpref 100, valid, internal, best rx pathid: 0, tx pathid: 0x0
show ip bgp vpnv4 vrf <имя_VRF> 10.1.12.0R5#show bgp ipv4 unicast rib-failure Network Next Hop RIB-failure RIB-NH Matches 10.1.5.0/24 2.2.2.2 Higher admin distance n/a 10.1.12.0/24 2.2.2.2 Higher admin distance n/a 10.1.13.0/24 2.2.2.2 Higher admin distance n/a
show ip bgp vpnv4 vrf <имя_VRF> rib-failure| Термин | Пояснение |
|---|---|
| Administrative distance (AD) | Административная дистанция |
| Better source of information | Лучший источник информации |
| Suboptimal routing | Субоптимальная маршрутизация |
| RIB failure | Отказ RIB (маршрут не установлен в таблицу) |
| Redistribute | Перераспределить (маршруты) |
| Best / Valid | Наилучший / действительный |
| Connected | Подключенный (directly connected) |
| Источник маршрута | AD | Приоритет |
|---|---|---|
| Connected | 0 | Наивысший |
| Static | 1 | Высокий |
| eBGP | 20 | Высокий (для внешних маршрутов) |
| EIGRP | 90 | Средний |
| OSPF | 110 | Средний |
| iBGP | 200 | Низкий |
Что такое RIB failure (r)?
- 10.1.12.0/24 изучен через EIGRP (AD = 90).
- Тот же маршрут изучен через iBGP (AD = 200).
- EIGRP побеждает → BGP-маршрут получает RIB failure ( r ).
- Но в BGP-таблице он всё равно помечен как > (best), потому что среди BGP-маршрутов он лучший.
Как читать символы r и > вместе
| Комбинация | Что означает |
|---|---|
| r> | Маршрут best в BGP, но не установлен в RIB (из-за лучшего источника) |
| *> | Маршрут valid и best, установлен в RIB |
| * (без >) | Маршрут valid, но не best |
| r (без >) | Маршрут не best и не установлен в RIB |
- r из-за next hop — next hop недостижим (см. предыдущий раздел).
- r из-за лучшего источника — другой протокол (connected, static, EIGRP) предложил маршрут с меньшей AD.
show bgp ipv4 unicast rib-failure
| Шаг | Команда | Что проверить |
|---|---|---|
| 1 | show bgp ipv4 unicast | Есть ли символ r ? |
| 2 | show bgp ipv4 unicast rib-failure | Причина: Higher admin distance или Next Hop ? |
| 3 | show ip route <префикс> | Какой источник выиграл? |
| 4 | Сравнить AD | AD источника < AD BGP? |
Фильтрация маршрутов (Route Filtering)
R5#show bgp ipv4 unicast
BGP table version is 10, local router ID is 5.5.5.5
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 * i 1.1.1.1/32       3.3.3.3                  0    100      0 65501 ?
 *>i                  2.2.2.2                  0    100      0 65501 ?
 * i 10.1.1.0/26      3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.0/24      3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.64/26     3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.128/26    3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 * i 10.1.1.192/26    3.3.3.3                  0    100      0 65501 i
 *>i                  2.2.2.2                  0    100      0 65501 i
 r i 10.1.5.0/24      3.3.3.3               3328    100      0 i
 r>i                  2.2.2.2               3328    100      0 i
 r i 10.1.12.0/24     3.3.3.3                  0    100      0 65501 ?
 r>i                  2.2.2.2                  0    100      0 65501 ?
R5#show bgp ipv4 unicast neighbors 2.2.2.2 routes
BGP table version is 9, local router ID is 5.5.5.5
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 *>i 1.1.1.1/32       2.2.2.2                  0    100      0 65501 ?
 *>i 10.1.1.0/26      2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.0/24      2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.64/26     2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.128/26    2.2.2.2                  0    100      0 65501 i
 *>i 10.1.1.192/26    2.2.2.2                  0    100      0 65501 i
 r>i 10.1.5.0/24      2.2.2.2               3328    100      0 i
 r>i 10.1.12.0/24     2.2.2.2                  0    100      0 65501 ?

Total number of prefixes 8

R5#show bgp ipv4 unicast neighbors 3.3.3.3 routes
BGP table version is 9, local router ID is 5.5.5.5
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 * i 1.1.1.1/32       3.3.3.3                  0    100      0 65501 ?
 * i 10.1.1.0/26      3.3.3.3                  0    100      0 65501 i
 * i 10.1.1.0/24      3.3.3.3                  0    100      0 65501 i
 * i 10.1.1.64/26     3.3.3.3                  0    100      0 65501 i
 * i 10.1.1.128/26    3.3.3.3                  0    100      0 65501 i
 * i 10.1.1.192/26    3.3.3.3                  0    100      0 65501 i
 r i 10.1.5.0/24      3.3.3.3               3328    100      0 i
 r i 10.1.12.0/24     3.3.3.3                  0    100      0 65501 ?

Total number of prefixes 8
show ip bgp vpnv4 vrf <имя_VRF> neighbors 2.2.2.2 routesR2#show bgp ipv4 unicast neighbors 5.5.5.5 advertised-routes BGP table version is 10, local router ID is 2.2.2.2 Status codes: s suppressed, d damped, h history, * valid, > best, i - internal, r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter, x best-external, a additional-path, c RIB-compressed, Origin codes: i - IGP, e - EGP, ? - incomplete RPKI validation codes: V valid, I invalid, N Not found Network Next Hop Metric LocPrf Weight Path r> 1.1.1.1/32 1.1.1.1 0 0 65501 ? *> 10.1.1.0/26 1.1.1.1 0 0 65501 i *> 10.1.1.0/24 1.1.1.1 0 0 65501 i *> 10.1.1.64/26 1.1.1.1 0 0 65501 i *> 10.1.1.128/26 1.1.1.1 0 0 65501 i *> 10.1.1.192/26 1.1.1.1 0 0 65501 i *> 10.1.5.0/24 10.1.24.4 3328 32768 i r> 10.1.12.0/24 1.1.1.1 0 0 65501 ? *> 10.1.13.0/24 1.1.1.1 0 0 65501 ? Total number of prefixes 9 R3#show bgp ipv4 unicast neighbors 5.5.5.5 advertised-routes BGP table version is 10, local router ID is 3.3.3.3 Status codes: s suppressed, d damped, h history, * valid, > best, i - internal, r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter, x best-external, a additional-path, c RIB-compressed, Origin codes: i - IGP, e - EGP, ? - incomplete RPKI validation codes: V valid, I invalid, N Not found Network Next Hop Metric LocPrf Weight Path *> 1.1.1.1/32 10.1.13.1 0 0 65501 ? *> 10.1.1.0/26 10.1.13.1 0 0 65501 i *> 10.1.1.0/24 10.1.13.1 0 0 65501 i *> 10.1.1.64/26 10.1.13.1 0 0 65501 i *> 10.1.1.128/26 10.1.13.1 0 0 65501 i *> 10.1.1.192/26 10.1.13.1 0 0 65501 i *> 10.1.5.0/24 10.1.34.4 3328 32768 i *> 10.1.12.0/24 10.1.13.1 0 0 65501 ? r> 10.1.13.0/24 10.1.13.1 0 0 65501 ? Total number of prefixes 9
show ip bgp vpnv4 vrf <имя_VRF> neighbors 5.5.5.5 advertised-routesR5#show ip protocols ...выходные данные опущены... Routing Protocol is "bgp 65502" Outgoing update filter list for all interfaces is not set Incoming update filter list for all interfaces is (prefix-list) FILTER_10.1.13.0/24 IGP synchronization is disabled Automatic route summarization is disabled Neighbor(s): Address FiltIn FiltOut DistIn DistOut Weight RouteMap 2.2.2.2 3.3.3.3 Maximum path: 1 Routing Information Sources: ...выходные данные опущены... R5#show ip prefix-list ip prefix-list FILTER_10.1.13.0/24: 2 entries seq 5 deny 10.1.13.0/24 seq 10 permit 0.0.0.0/0 le 32 R5#show run | include bgp 65502|distribute-list router bgp 65502 distribute-list prefix FILTER_10.1.13.0/24 in
show ip protocols vrf <имя_VRF>- neighbor ip_address distribute-list access_list_number { in | out }
- neighbor ip_address prefix-list prefix_list_name { in | out }
- neighbor ip_address route-map map_name { in | out }
- neighbor ip_address filter-list access_list_number { in | out }
R5#show ip protocols
...выходные данные опущены...

Routing Protocol is "bgp 65502"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  IGP synchronization is disabled
  Automatic route summarization is disabled
  Neighbor(s):
    Address          FiltIn   FiltOut  DistIn   DistOut  Weight  RouteMap
    2.2.2.2          FILTER
    3.3.3.3
  Maximum path: 1
  Routing Information Sources:
  ...выходные данные опущены...

R5#show run | include bgp 65502|distribute-list
router bgp 65502
 neighbor 2.2.2.2 distribute-list FILTER_10.1.13.0/24 in

R5#show ip access-lists
Standard IP access list FILTER_10.1.13.0/24
  10 deny 10.1.13.0, wildcard bits 0.0.0.255
  20 permit any
show bgp ipv4 unicast neighbors ip_address | include prefix|filter|Route map
R5#show bgp ipv4 unicast neighbors 3.3.3.3 | include prefix|filter|Route map
  Incoming update prefix filter list is FILTER_10.1.13.0/24
  Route map for outgoing advertisements is FILTER_10.1.5.0/24

R5#show bgp ipv4 unicast neighbors 2.2.2.2 | include prefix|filter|Route map
  Incoming update network filter list is FILTER_10.1.13.0/24
  Incoming update AS path filter list is 25
| Термин | Пояснение | Транскрипция |
|---|---|---|
| Route Filtering | Фильтрация маршрутов | [ruːt ˈfɪltərɪŋ] |
| Missing routes | Отсутствующие маршруты | [ˈmɪsɪŋ ruːts] |
| Route filter | Фильтр маршрутов | [ruːt ˈfɪltə] |
| Distribute list | Список распределения (фильтр) | [dɪsˈtrɪbjut lɪst] |
| Prefix list | Список префиксов | [ˈpriːfɪks lɪst] |
| Route map | Карта маршрутов | [ruːt mæp] |
| Filter list | Список фильтров | [ˈfɪltə lɪst] |
| Access list (ACL) | Список контроля доступа | [ˈækses lɪst] |
| Advertised-routes | Анонсированные маршруты | [ˈædvətaɪzd ruːts] |
| Neighbor | Сосед (BGP-пир) | [ˈneɪbə] |
Как диагностировать фильтрацию маршрутов: пошаговый алгоритм
| Шаг | Команда | Что проверить |
|---|---|---|
| 1 | show bgp ipv4 unicast | Есть ли маршрут в BGP-таблице? |
| 2 | show bgp ipv4 unicast neighbors <IP> routes | Получаем ли мы маршрут от соседа? |
| 3 | show bgp ipv4 unicast neighbors <IP> advertised-routes | Анонсирует ли сосед маршрут нам? |
| 4 | show ip protocols | Есть ли фильтр на весь BGP-процесс? |
| 5 | show run | include bgp|distribute-list | Есть ли фильтр на конкретного соседа? |
| 6 | show ip prefix-list / show ip access-lists | Что именно запрещает/разрешает фильтр? |
| 7 | show bgp ipv4 unicast neighbors <IP> | include prefix|filter|Route map | Какие фильтры применены к соседу? |
Разница между «routes» и «advertised-routes»
| Команда | Что показывает | Когда использовать |
|---|---|---|
| neighbors <IP> routes | Маршруты, полученные от соседа (после локальных фильтров) | Проверить, что мы изучили |
| neighbors <IP> advertised-routes | Маршруты, отправленные соседу | Проверить, что сосед анонсирует нам |
- Distribute list → отображается в show ip protocols (колонка DistIn).
- Filter list → отображается в show ip protocols (колонка FiltIn).
- Route map → отображается в show ip protocols (колонка RouteMap).
- Prefix list → НЕ отображается в show ip protocols!
show run | include bgp|prefix-list
show bgp ipv4 unicast neighbors  | include prefix|filter|Route map
| Тип фильтра | Где искать | Колонка |
|---|---|---|
| Distribute list | show ip protocols | DistIn / DistOut |
| Filter list | show ip protocols | FiltIn / FiltOut |
| Route map | show ip protocols | RouteMap |
| Prefix list | show run или show bgp ... neighbors | — |