Logo
  • ГЛАВНАЯ
  • ОБО МНЕ
  • СЕРТИФИКАТЫ
nocip.ssh@mail.ru
Главная  >  Cisco Routing

Лабораторная работа №13: Outbound Route Filtering (ORF)


Создана 04.11.2026
Отредактирована 05.11.2026
Цель работы: Научиться настраивать механизм ORF (Outbound Route Filtering), чтобы маршрутизатор мог передавать свой  prefix-list  соседу и тем самым фильтровать нежелательные маршруты на источнике, экономя ресурсы сети.

1. Теория: Зачем нужен ORF?

🔴 Проблема: фильтрация «на приёмнике» неэффективна
Представьте, что ваш провайдер анонсирует вам полную таблицу маршрутизации (сотни тысяч префиксов), а вам нужны только несколько. Вы настраиваете  prefix-list  на входящие маршруты ( in ).
Что происходит:
1. Провайдер всё равно отправляет вам все обновления.
2. Ваш маршрутизатор тратит CPU и память, чтобы получить и обработать каждый пакет.
3. Только потом вы отбрасываете лишнее.
Результат: ресурсы тратятся впустую.
✅ Решение: ORF (Outbound Route Filtering)
ORF позволяет вам передать свой  prefix-list  провайдеру, чтобы он применял его на своей стороне как исходящий фильтр ( out ).
Как это работает:
1. Вы настраиваете  prefix-list  с нужными префиксами.
2. Вы включаете ORF и «отправляете» ( send ) этот фильтр соседу.
3. Сосед «принимает» ( receive ) фильтр и применяет его к своим анонсам.
4. Провайдер больше не отправляет вам лишние маршруты.
Экономия: провайдер не тратит CPU на генерацию лишних обновлений, а вы — на их обработку.
Важно: ORF работает только для eBGP и только для IPv4/IPv6 unicast (не для multicast) . Фильтр должен быть задан именно в  prefix-list  (не в  access-list  или  distribute-list ).
📌 Примечание: В этой лабораторной работе мы настроим ORF в режиме send на R1 и receive на R2. Это классический сценарий: R1 (ваш маршрутизатор) просит R2 (провайдера) не присылать лишнее.
2. Топология
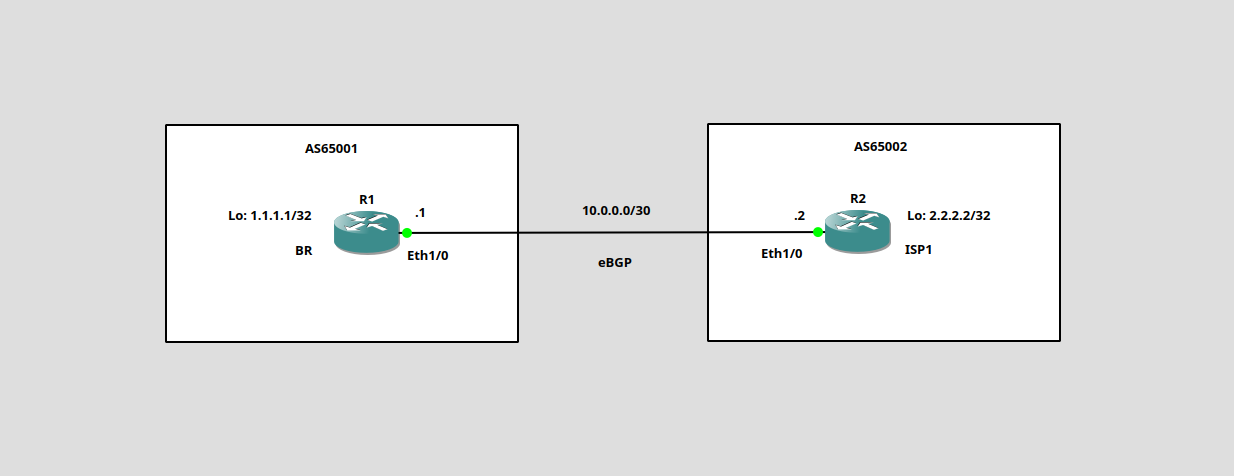
Используем схему из двух маршрутизаторов. R2 будет анонсировать несколько сетей, а R1 попросит его присылать только одну из них.
Топология лабораторной работы №13: R1 и R2, ORF send и receive
Рис. 1. Топология лабораторной работы №13: R2 анонсирует три сети, R1 запрашивает только одну через ORF
📋 Роли в топологии
Маршрутизатор
AS
Роль
R1
65001
Ваш пограничный маршрутизатор (настраивает ORF send)
R2
65002
Внешний провайдер (настраивает ORF receive, анонсирует три сети)
3. Сценарий
Задача: Настроить ORF так, чтобы R2 присылал R1 только сеть  10.10.10.0/24 , а две другие ( 10.10.20.0/24 ,  10.10.30.0/24 ) не отправлял.
Условие: R1 и R2 уже настроены (IP-адреса, eBGP-сессия Established). R2 анонсирует три сети через Loopback-интерфейсы.
4. Шаг 0: Диагностика перед настройкой
На R2 (создаём три сети для анонса):

R2#configure terminal R2(config)#interface loopback 10 R2(config-if)#ip address 10.10.10.1 255.255.255.0 R2(config-if)#exit R2(config)#interface loopback 11 R2(config-if)#ip address 10.10.20.1 255.255.255.0 R2(config-if)#exit R2(config)#interface loopback 12 R2(config-if)#ip address 10.10.30.1 255.255.255.0 R2(config-if)#exit R2(config)#router bgp 65002 R2(config-router)#network 10.10.10.0 mask 255.255.255.0 R2(config-router)#network 10.10.20.0 mask 255.255.255.0 R2(config-router)#network 10.10.30.0 mask 255.255.255.0 R2(config-router)#end R2#copy running-config startup-config

На R1 (проверка, что R1 видит все три сети):

R1#show ip bgp neighbors 10.0.0.2 routes

Ожидаемый результат: R1 видит три маршрута от R2 ( 10.10.10.0/24 ,  10.10.20.0/24 ,  10.10.30.0/24 ).
5. Шаг 1: Настройка ORF на R1 (send)
На R1 (создаём  prefix-list  и включаем ORF send):

R1#configure terminal R1(config)#ip prefix-list ORF_FILTER permit 10.10.10.0/24 R1(config)#router bgp 65001 R1(config-router)#address-family ipv4 unicast R1(config-router-af)#neighbor 10.0.0.2 capability orf prefix-list send R1(config-router-af)#neighbor 10.0.0.2 prefix-list ORF_FILTER in R1(config-router-af)#end R1#copy running-config startup-config

Что мы сделали:
  • Создали  prefix-list ORF_FILTER , который разрешает только  10.10.10.0/24 .
  • Включили  capability orf prefix-list send  — R1 «объявляет» R2, что умеет отправлять ORF-фильтр .
  • Применили  prefix-list ORF_FILTER in  — это локальный фильтр на случай, если R2 не поддерживает ORF (он всё равно отфильтрует лишнее на входе).
Пояснение:  send  означает, что R1 отправляет фильтр R2. R2 должен быть настроен на  receive .
6. Шаг 2: Настройка ORF на R2 (receive)
На R2:

R2#configure terminal R2(config)#router bgp 65002 R2(config-router)#address-family ipv4 unicast R2(config-router-af)#neighbor 10.0.0.1 capability orf prefix-list receive R2(config-router-af)#end R2#copy running-config startup-config

Что мы сделали: Включили  capability orf prefix-list receive  — R2 «соглашается» принимать ORF-фильтр от R1.
7. Шаг 3: Активация ORF (clear ip bgp in prefix-filter)
На R1:

R1#clear ip bgp 10.0.0.2 in prefix-filter

Что это делает: Эта команда отправляет (push)  prefix-list  R2 и запускает soft reset для входящих маршрутов . Без неё ORF не активируется.
8. Шаг 4: Проверка результата
На R1 (проверка, что R1 видит только одну сеть):

R1#show ip bgp neighbors 10.0.0.2 routes

Ожидаемый результат: R1 видит только  10.10.10.0/24 . Два других маршрута ( 10.10.20.0/24 ,  10.10.30.0/24 ) отсутствуют — R2 их не прислал.
На R1 (проверка BGP-таблицы):

R1#show ip bgp

Ожидаемый результат:

Network Next Hop Metric LocPrf Weight Path *> 1.1.1.1/32 0.0.0.0 0 32768 i *> 2.2.2.2/32 10.0.0.2 0 0 65002 i *> 10.10.10.0/24 10.0.0.2 0 0 65002 i

Только  10.10.10.0/24  от R2.
На R1 (проверка ORF-статуса):

R1#show ip bgp neighbors 10.0.0.2 | include ORF

Ожидаемый результат:

ORF capability advertised and received: send ORF prefix list: ORF_FILTER

Пояснение: R1 отправил ORF-фильтр, R2 его принял и применил как исходящий фильтр.
9. Возможные проблемы и их решение
Проблема
Описание
R1 всё ещё видит все три сети
Text
ORF не работает
Text
prefix-list  не применился
Text
Text
Text
Text
Text

Заголовок H2

Частные адреса не используются в глобальной сети Интернет.

text

Параметр
Описание
Text
Text
Text
Text

Страница в разработке


Приветствуем всех любителей ретро-игровой индустрии на канале RetraR
Сувенирная и брендированная продукция с персонажами из любимых игр.
RetraR — Компьютерные игры для Nintendo Game Boy
RetraR - Computer games for Nintendo Game Boy 🌌🛸👽👾☄️🤖
RetraR - 任天堂ゲームボーイ用コンピュータゲーム 🎮🕹️👾

RetraR в VK
Канал - RetraR в Telegram

Оформить заказ

Нажимая на кнопку, вы даете согласие на обработку персональных данных

Спасибо за заказ

Ваш заказ принят в обработку. 

Мы свяжемся с вами в ближайшее время.