
Лабораторная работа №5: BGP Community (массовое управление политиками)
Отредактирована 25.10.2026
1. Теория: Что такое Community?
community [kəˈmjuːnɪtɪ] сообщество
| Свойство | Описание |
|---|---|
| Формат | AS:значение (например, 65005:100 ) или просто число |
| Передача | По умолчанию не передаётся между eBGP-соседями, если не настроено send-community |
| Область действия | Может передаваться по iBGP и eBGP (при настройке) |
| Приоритет | Не влияет на выбор маршрута напрямую, только через политики |
🎯 Зачем нужны Community?
- К одной сети применять Local Preference 150 (приоритетная).
- К другой — Local Preference 120 (средняя).
- К третьей — Local Preference 100 (стандартная).
📋 Известные (well-known) Community
| Community | Значение |
|---|---|
| no-export | Не передавать маршрут за пределы AS |
| no-advertise | Не анонсировать маршрут никому (даже внутри AS) |
| local-as | Не передавать маршрут за пределы AS (но передавать внутри) |
| internet | Маршрут доступен в Интернете (по умолчанию) |
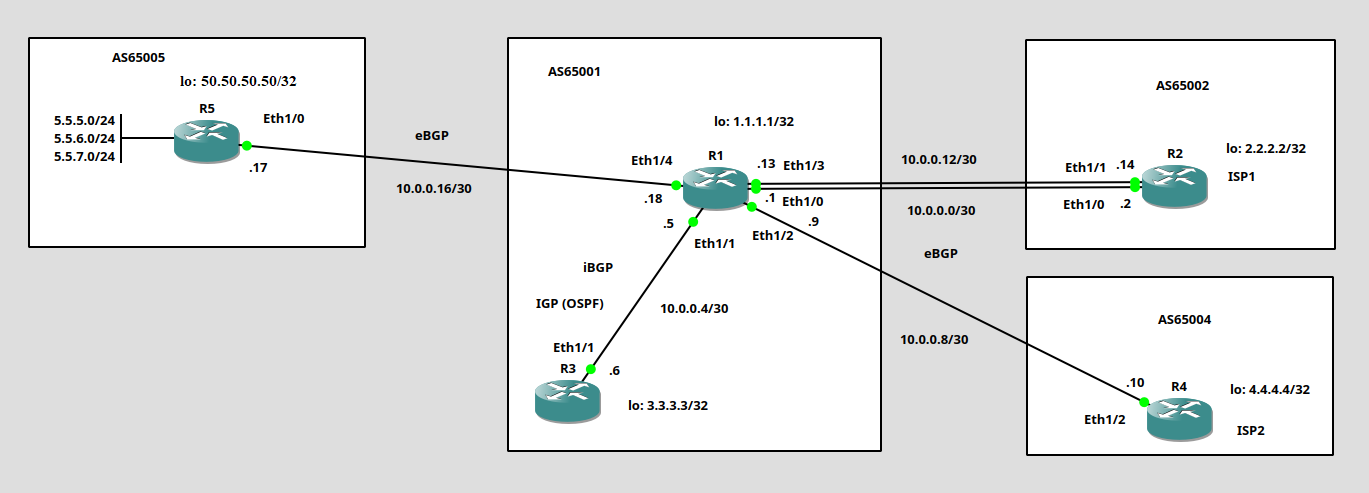
| Маршрутизатор | AS | Описание |
|---|---|---|
| R1 | 65001 | Вы — пограничный маршрутизатор, применяете политики |
| R2 | 65002 | ISP1 — внешний Интернет провайдер №1 |
| R4 | 65004 | ISP2 — внешний Интернет провайдер №2 |
| R3 | 65001 | Ваш внутренний маршрутизатор (iBGP) |
| R5 | 65005 | Внешняя организация — подключается к вам, анонсирует свои сети |
- R5 имеет собственную автономную систему (AS 65005), свою сетевую инфраструктуру и свои маршруты.
- Юридически или организационно R5 может быть отдельной структурой (дочерняя компания, партнёр, присоединённая организация), которая взаимодействует с вашей компанией через eBGP.
- Это классический сценарий для изучения BGP Community : когда внешняя организация передаёт свои маршруты, помеченные метками, а вы применяете к ним политики.
- R1 — пограничный маршрутизатор (border router) вашей сети. Именно он обеспечивает связь с внешним миром (провайдерами R2 и R4).
- R3 — внутренний маршрутизатор, он не предназначен для подключения внешних организаций.
- Подключение R5 к R1 — это стандартная архитектурная практика: внешние AS подключаются к пограничным маршрутизаторам.
| Вариант | Можно? | ЛР №5 работает? | Почему |
|---|---|---|---|
| Убрать R5 полностью | ✅ Да | ❌ Нет | Некуда применять Community. |
| Заменить R5 на R3 | ✅ Да | ❌ Нет | R3 — часть вашей AS, Community не нужны (используйте LocPrf). |
| Использовать R2/R4 как источник | ✅ Да | ❌ Нет | R2/R4 — провайдеры, вы не управляете их политикой. |
| Оставить R5 | ✅ Да | ✅ Да | R5 — внешняя AS, Community работают по назначению. |
- Он бы подключался к R1 или R3 через iBGP.
- Вместо Community вы бы использовали Local Preference напрямую (так как это внутренний атрибут AS).
- Но тогда терялся бы весь смысл лабораторной работы — изучение Community для управления политикой внешней AS.
R5#configure terminal
R5(config)#interface Ethernet 1/0
R5(config-if)#ip address 10.0.0.17 255.255.255.252
R5(config-if)#no shutdown
R5(config-if)#exit

R5(config)#interface loopback 0
R5(config-if)#ip address 50.50.50.50 255.255.255.255
R5(config-if)#exit

R5(config)#interface loopback 1
R5(config-if)#ip address 5.5.10.1 255.255.255.0
R5(config-if)#exit

R5(config)#interface loopback 2
R5(config-if)#ip address 5.5.20.1 255.255.255.0
R5(config-if)#exit

R5(config)#interface loopback 3
R5(config-if)#ip address 5.5.30.1 255.255.255.0
R5(config-if)#exit
| Интерфейс | IP-адрес | Назначение |
|---|---|---|
| Loopback 0 | 50.50.50.50/32 | Зарезервирован для Router ID и будущих задач (например, iBGP с update-source ). Router ID задаётся явно командой bgp router-id 50.50.50.50 |
| Loopback 1 | 5.5.10.1/24 | Сеть №1 — анонсируется с Community 65005:100 |
| Loopback 2 | 5.5.20.1/24 | Сеть №2 — анонсируется с Community 65005:200 |
| Loopback 3 | 5.5.30.1/24 | Сеть №3 — анонсируется с Community 65005:300 |
Примечание: Router ID задаётся явно командой bgp router-id 50.50.50.50. Loopback 0 с адресом 50.50.50.50/32 создан для удобства (чтобы Router ID был привязан к интерфейсу) и для будущих лабораторных (например, iBGP с update-source loopback 0). Если вы не планируете использовать Loopback 0 в будущем, его можно не создавать — Router ID всё равно будет работать.
- Loopback 0 — это один хост (Router ID), поэтому используется маска /32 . Это стандартная практика Cisco.
- Loopback 1–3 — это имитация сетей /24 , поэтому используется маска /24 . Адреса этих сетей ( 5.5.10.0/24 , 5.5.20.0/24 , 5.5.30.0/24 ) не перекрываются с Loopback 0 ( 50.50.50.50/32 ).
- Одна сеть — не будет видно разницы между политиками.
- Secondary IP на одном loopback — менее наглядно для начинающих сетевых администраторов.
- Статические маршруты вместо loopback — сложнее для восприятия.
R5(config)#router bgp 65005
R5(config-router)#bgp router-id 50.50.50.50
R5(config-router)#neighbor 10.0.0.18 remote-as 65001
R5(config-router)#neighbor 10.0.0.18 description Provider_AS65001
R5(config-router)#network 5.5.10.0 mask 255.255.255.0
R5(config-router)#network 5.5.20.0 mask 255.255.255.0
R5(config-router)#network 5.5.30.0 mask 255.255.255.0
R5(config-router)#end
R5#copy running-config startup-config
R1#configure terminal
R1(config)#interface Ethernet 1/4
R1(config-if)#ip address 10.0.0.18 255.255.255.252
R1(config-if)#no shutdown
R1(config-if)#exit

R1(config)#router bgp 65001
R1(config-router)#neighbor 10.0.0.17 remote-as 65005
R1(config-router)#neighbor 10.0.0.17 description External_Org_AS65005
R1(config-router)#end
R1#copy running-config startup-config
R1#show ip bgp
BGP table version is 8, local router ID is 1.1.1.1
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 *>  1.1.1.1/32       0.0.0.0                  0         32768 i
 *   2.2.2.2/32       10.0.0.14                0             0 65002 i
 *>                   10.0.0.2                 0             0 65002 i
 r>i 3.3.3.3/32       3.3.3.3                  0    100      0 i
 *>  4.4.4.4/32       10.0.0.10                0    150      0 65004 i
 *>  5.5.10.0/24      10.0.0.17                0             0 65005 i
 *>  5.5.20.0/24      10.0.0.17                0             0 65005 i
 *>  5.5.30.0/24      10.0.0.17                0             0 65005 i
5.5.10.0/24 , 5.5.20.0/24 , 5.5.30.0/24 с AS_PATH = 65005 .R5#configure terminal R5(config)#ip prefix-list NET_5_5_10 permit 5.5.10.0/24 R5(config)#ip prefix-list NET_5_5_20 permit 5.5.20.0/24 R5(config)#ip prefix-list NET_5_5_30 permit 5.5.30.0/24 R5(config)#route-map SET_COMMUNITY permit 10 R5(config-route-map)#match ip address prefix-list NET_5_5_10 R5(config-route-map)#set community 65005:100 R5(config-route-map)#exit R5(config)#route-map SET_COMMUNITY permit 20 R5(config-route-map)#match ip address prefix-list NET_5_5_20 R5(config-route-map)#set community 65005:200 R5(config-route-map)#exit R5(config)#route-map SET_COMMUNITY permit 30 R5(config-route-map)#match ip address prefix-list NET_5_5_30 R5(config-route-map)#set community 65005:300 R5(config-route-map)#exit R5(config)#router bgp 65005 R5(config-router)#neighbor 10.0.0.18 send-community R5(config-router)#neighbor 10.0.0.18 route-map SET_COMMUNITY out R5(config-router)#end R5#copy running-config startup-config R5#clear ip bgp 10.0.0.18
- Сопоставляет сети через match ip address prefix-list .
- Назначает соответствующие Community ( 65005:100 , 65005:200 , 65005:300 ).
match [mæʧ] совпадение /сущ./, соответствовать /гл./
R1(config)#ip bgp-community new-format
R1(config)#exit
R3(config)#ip bgp-community new-format
R3(config)#exit
R5(config)#ip bgp-community new-format
R5(config)#exit
Decimal = (AS × 65536) + значение
65005:100 :65005 × 65536 = 4 260 167 680 4 260 167 680 + 100 = 4 260 167 780
R1#show ip bgp 5.5.10.0
BGP routing table entry for 5.5.10.0/24, version 17
Paths: (1 available, best #1, table default)
  Advertised to update-groups:
     1          2          3          4
  Refresh Epoch 1
  65005
    10.0.0.17 from 10.0.0.17 (50.50.50.50)
      Origin IGP, metric 0, localpref 100, valid, external, best
      Community: 65005:100
      rx pathid: 0, tx pathid: 0x0
R1(config)#ip community-list standard ORG_HIGH permit 65005:100
R1(config)#ip community-list standard ORG_MED permit 65005:200
R1(config)#ip community-list standard ORG_LOW permit 65005:300

R1(config)#route-map SET_LOCAL_PREF permit 10
R1(config-route-map)#match community ORG_HIGH
R1(config-route-map)#set local-preference 150
R1(config-route-map)#exit

R1(config)#route-map SET_LOCAL_PREF permit 20
R1(config-route-map)#match community ORG_MED
R1(config-route-map)#set local-preference 120
R1(config-route-map)#exit

R1(config)#route-map SET_LOCAL_PREF permit 30
R1(config-route-map)#match community ORG_LOW
R1(config-route-map)#set local-preference 100
R1(config-route-map)#exit

R1(config)#router bgp 65001
R1(config-router)#neighbor 10.0.0.17 route-map SET_LOCAL_PREF in
R1(config-router)#end
R1#copy running-config startup-config
R1#clear ip bgp 10.0.0.17
- Создали community-list — списки разрешённых Community.
- Создали Route-Map, который сопоставляет Community с действиями.
- Применили Route-Map на входящие маршруты ( in ).
R1#show ip bgp
BGP table version is 23, local router ID is 1.1.1.1
Status codes: s suppressed, d damped, h history, * valid, > best, i - internal,
              r RIB-failure, S Stale, m multipath, b backup-path, f RT-Filter,
              x best-external, a additional-path, c RIB-compressed,
Origin codes: i - IGP, e - EGP, ? - incomplete
RPKI validation codes: V valid, I invalid, N Not found

     Network          Next Hop            Metric LocPrf Weight Path
 *>  1.1.1.1/32       0.0.0.0                  0         32768 i
 *   2.2.2.2/32       10.0.0.14                0             0 65002 i
 *>                   10.0.0.2                 0             0 65002 i
 r>i 3.3.3.3/32       3.3.3.3                  0    100      0 i
 *>  4.4.4.4/32       10.0.0.10                0    150      0 65004 i
 *>  5.5.10.0/24      10.0.0.17                0    150      0 65005 i
 *>  5.5.20.0/24      10.0.0.17                0    120      0 65005 i
 *>  5.5.30.0/24      10.0.0.17                0    100      0 65005 i
- 5.5.10.0/24 (Community 65005:100 ) → LocPrf = 150 (высокий приоритет).
- 5.5.20.0/24 (Community 65005:200 ) → LocPrf = 120 (средний приоритет).
- 5.5.30.0/24 (Community 65005:300 ) → LocPrf = 100 (стандартный приоритет).
R1(config)#route-map NO_EXPORT permit 10
R1(config-route-map)#match community ORG_LOW
R1(config-route-map)#set community no-export
R1(config-route-map)#exit

R1(config)#router bgp 65001
R1(config-router)#neighbor 10.0.0.2 send-community
R1(config-router)#neighbor 10.0.0.14 send-community
R1(config-router)#neighbor 10.0.0.10 send-community
R1(config-router)#neighbor 10.0.0.2 route-map NO_EXPORT out
R1(config-router)#neighbor 10.0.0.14 route-map NO_EXPORT out
R1(config-router)#neighbor 10.0.0.10 route-map NO_EXPORT out
R1(config-router)#end
R1#copy running-config startup-config
R1#clear ip bgp 10.0.0.2
R1#clear ip bgp 10.0.0.14
R1#clear ip bgp 10.0.0.10
5.5.30.0/24 меткой no-export . Это значит, что R1 не будет анонсировать этот маршрут своим eBGP-соседям (R2 и R4) за пределы AS 65001.- Маршрут 5.5.30.0/24 изначально имеет Community 65005:300 (от R5).
- Route-Map NO_EXPORT сопоставляет его с community-list ORG_LOW (который разрешает 65005:300 ).
- Затем Route-Map добавляет метку no-export к этому маршруту.
- Когда R1 передаёт маршрут своим eBGP-соседям (R2, R4), они принимают его, но не анонсируют дальше — потому что видят метку no-export .
- no-export на R1 не даёт практического эффекта для R3 — маршрут 5.5.30.0/24 и так не может уйти за пределы AS через R3.
- Но no-export реально работает для R2 и R4 — они получают маршрут, но не анонсируют его дальше, потому что видят метку no-export .
- Когда у вас несколько пограничных маршрутизаторов (например, R3 тоже имеет eBGP-соседей).
- Когда вы хотите, чтобы маршрут не покидал вашу AS ни через один из пограничных маршрутизаторов.
- В больших сетях no-export — это страховка: вы помечаете маршрут на одном маршрутизаторе, и все остальные пограничные маршрутизаторы автоматически знают, что его нельзя анонсировать.
R2#show ip bgp 5.5.30.0
BGP routing table entry for 5.5.30.0/24, version 19
Paths: (2 available, best #1, table default, not advertised to EBGP peer)
  Not advertised to any peer
  Refresh Epoch 1
  65001 65005
    10.0.0.1 from 10.0.0.1 (1.1.1.1)
      Origin IGP, localpref 100, valid, external, best
      Community: no-export
  Refresh Epoch 2
  65001 65005
    10.0.0.13 from 10.0.0.13 (1.1.1.1)
      Origin IGP, localpref 100, valid, external
      Community: no-export
R4#show ip bgp 5.5.30.0
BGP routing table entry for 5.5.30.0/24, version 17
Paths: (1 available, best #1, table default, not advertised to EBGP peer)
  Not advertised to any peer
  Refresh Epoch 2
  65001 65005
    10.0.0.9 from 10.0.0.9 (1.1.1.1)
      Origin IGP, localpref 100, valid, external, best
      Community: no-export
      rx pathid: 0, tx pathid: 0x0
| Проблема | Вероятная причина | Решение |
|---|---|---|
| R1 не видит Community. | На R5 не настроен send-community . | Добавьте neighbor 10.0.0.18 send-community на R5. |
| Community отображается как 4260167780 | Не включён ip bgp-community new-format | Введите ip bgp-community new-format на R1. |
| Community не применяется. | Не сброшена BGP-сессия. | Выполните clear ip bgp 10.0.0.18 на R5 и clear ip bgp 10.0.0.17 на R1. |
| Route-Map не срабатывает. | Неправильный порядок строк (permit 10, 20, 30). | Убедитесь, что номера строк идут по возрастанию. |
| LocPrf не меняется. | Route-Map применён не в ту сторону ( out вместо in ). | Проверьте neighbor 10.0.0.17 route-map SET_LOCAL_PREF in |
| no-export не работает | R2 и R4 не получают метку no-export (не настроен send-community ). | Убедитесь, что send-community настроен на R1 для соседей R2 ( 10.0.0.2 , 10.0.0.14 ) и R4 ( 10.0.0.10 ). |
| R5 не видит маршруты от R1. | Не настроен network на R5. | Добавьте network 5.5.10.0 mask 255.255.255.0 и т.д. |
| Вопрос | Ответ |
|---|---|
| 1. В каком формате записывается Community? | AS:значение (например, 65005:100 ). |
| 2. Передаётся ли Community по умолчанию между eBGP-соседями? | Нет, нужно явно настроить send-community . |
| 3. Влияет ли Community на выбор маршрута напрямую? | Нет, Community используется только для применения политик. |
| 4. Что делает well-known Community no-export ? | Запрещает анонс маршрута за пределы текущей AS. |
| 5. Почему Community удобнее, чем перечисление префиксов? | Позволяет одной политикой управлять группой маршрутов без необходимости перечислять их вручную. |
📊 Карта курса: атрибуты BGP и лабораторные работы
| Лабораторная работа | Атрибут | Приоритет | Область действия | Направление | Влияет на выбор? |
|---|---|---|---|---|---|
| Weight | 1 (высший) | Локальный маршрутизатор | in | ✅ Да | |
| Local Preference | 2 | Вся AS | in | ✅ Да | |
| AS_PATH Prepending | 3 | Внешние соседи | out | ✅ Да | |
| MED | 4 | Соседняя AS | out | ✅ Да | |
| ЛР №5 | Community | — | Передаётся между AS | in/out | ❌ Нет (только для политик) |
| Originator | — | Внутри AS (RR) | — | ❌ Нет (защита от маршрутных петель) | |
| Cluster list | — | Внутри AS (RR) | — | ❌ Нет (защита от маршрутных петель) | |
| Prefix-list | — | Локальный маршрутизатор | in/out | ❌ Нет (только фильтрация) | |
| TTL Security (GTSM) | — | eBGP-сессия | in | ❌ Нет (только защита) | |
| Peer Group | — | Группа соседей | — | ❌ Нет (шаблон) | |
| Maximum-prefix | — | eBGP/iBGP-сессия | in | ❌ Нет (только ограничение) | |
| Multipath | — | Локальный маршрутизатор | — | ❌ Нет (только балансировка) | |
| Route Dampening | — | eBGP-маршруты | in | ❌ Нет (только подавление) | |
| ORF | — | eBGP-сессия | out (на соседе) | ❌ Нет (только фильтрация на источнике) |