
Лабораторная работа №8: Защита BGP от атак с подменой TTL (GTSM)
Создана 26.10.2026
Отредактирована 26.10.2026
Отредактирована 26.10.2026
Цель работы: Научиться защищать eBGP-сессии от атак с подменой TTL с помощью механизма GTSM (Generalized TTL Security Mechanism).
1. Теория: Зачем нужен TTL Security?
🔴 Проблема: атаки с подменой TTL
По умолчанию eBGP-пакеты отправляются с TTL = 1 (для прямо подключённых соседей). Злоумышленник может отправить поддельные BGP-пакеты с высоким TTL, выдав их за пакеты от легитимного соседа. Это может привести к атакам на CPU маршрутизатора (DoS).
✅ Решение: GTSM (RFC 5082)
GTSM (Generalized TTL Security Mechanism) — это механизм, который проверяет, что TTL входящего пакета не меньше ожидаемого значения.
Как это работает:
- При включении GTSM маршрутизатор отправляет BGP-пакеты с TTL = 255.
- При приёме маршрутизатор отбрасывает пакеты, у которых TTL меньше ожидаемого (255 минус количество хопов).
- Подделать TTL = 255 практически невозможно, поэтому атака блокируется.
Важно: GTSM настраивается на обоих концах eBGP-сессии.
2. Топология
Для этой лабораторной работы мы не будем использовать схему из лабораторных работ 1-7, достаточно будет двух маршрутизаторов:
- R1 (ваш пограничный маршрутизатор, AS 65001).
- R2 (eBGP-сосед, ISP1, AS 65002).
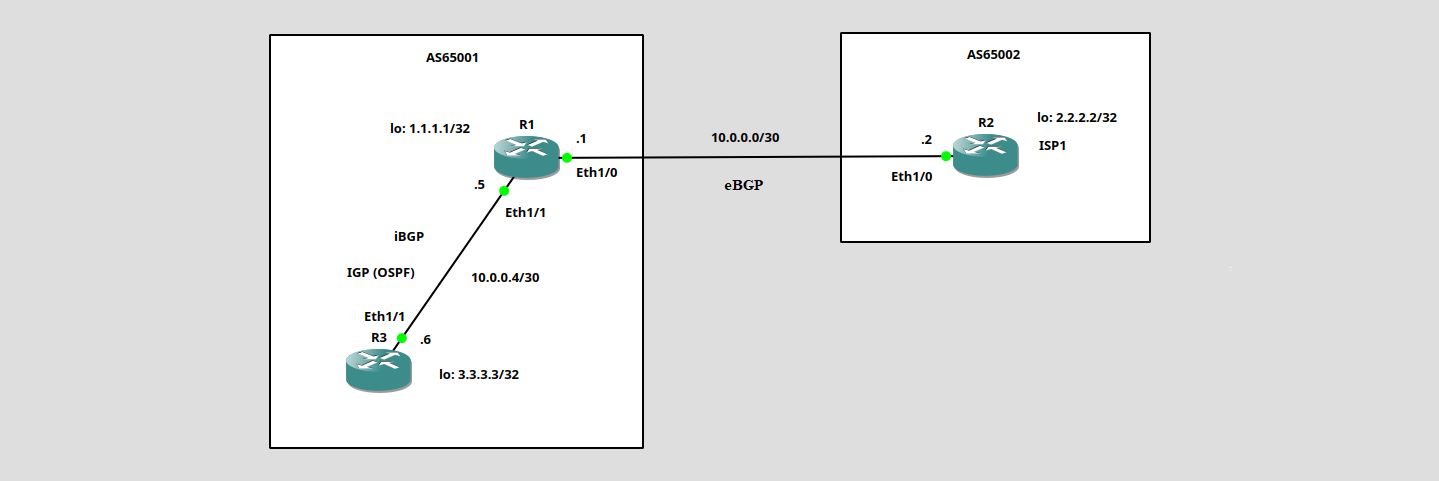
Рис. 1.Топология сети (выполнена в GNS3)
📋 Роли в топологии
| Маршрутизатор | AS | Роль |
|---|---|---|
| R1 | 65001 | Ваш пограничный маршрутизатор |
| R2 | 65002 | Внешний провайдер (ISP1) |
Заголовок H2
Simple Text
Частные адреса не используются в глобальной сети Интернет.
text
text
ПРИМЕЧАНИЕ
Термины "порт коммутатора" и "интерфейс коммутатора" являются синонимами.
| Параметр | Описание |
|---|---|
| Text | Text |
| Text | Text |

Рис. 1.
Страница в разработке