
Лабораторная работа №7: Фильтрация префиксов BGP с помощью prefix-list
Создана 15.10.2026
Отредактирована 15.10.2026
Отредактирована 15.10.2026
Цель работы: Научиться контролировать, какие маршруты входят и выходят из вашей AS, с помощью prefix-list и route-map .
1. Теория: Зачем нужна фильтрация?
🔴 Проблема: без фильтрации — хаос
По умолчанию BGP не фильтрует маршруты. Это значит:
- Вы можете случайно анонсировать в Интернет свои внутренние сети (например, 10.0.0.0/30 , 192.168.0.0/24 ).
- Вы можете получить от провайдера «мусорные» маршруты (например, 0.0.0.0/0 или 10.0.0.0/8 ).
- Вы можете нарушить глобальную маршрутизацию (как это случилось с YouTube в 2008 году, когда Pakistan Telecom случайно анонсировал 208.65.152.0/22 ).
✅ Решение: prefix-list
prefix-list — это список префиксов (IP-адрес + маска), которые разрешены или запрещены для анонса/приёма.
Пример:
ip prefix-list ALLOWED permit 1.1.1.1/32
ip prefix-list ALLOWED permit 5.5.10.0/24
Что это значит: разрешены только префиксы 1.1.1.1/32 и 5.5.10.0/24 . Всё остальное — запрещено.
📋 Где применяется фильтрация?
| Направление | Что фильтруется | Зачем |
|---|---|---|
| out (исходящие) | Что вы анонсируете провайдеру | Чтобы не «утекли» внутренние сети |
| in (входящие) | Что провайдер анонсирует вам | Чтобы не получить «мусорные» маршруты |
2. Топология
Используем ту же схему, что и в ЛР №1–6. Добавлять новых маршрутизаторов не нужно — мы будем фильтровать существующие маршруты.
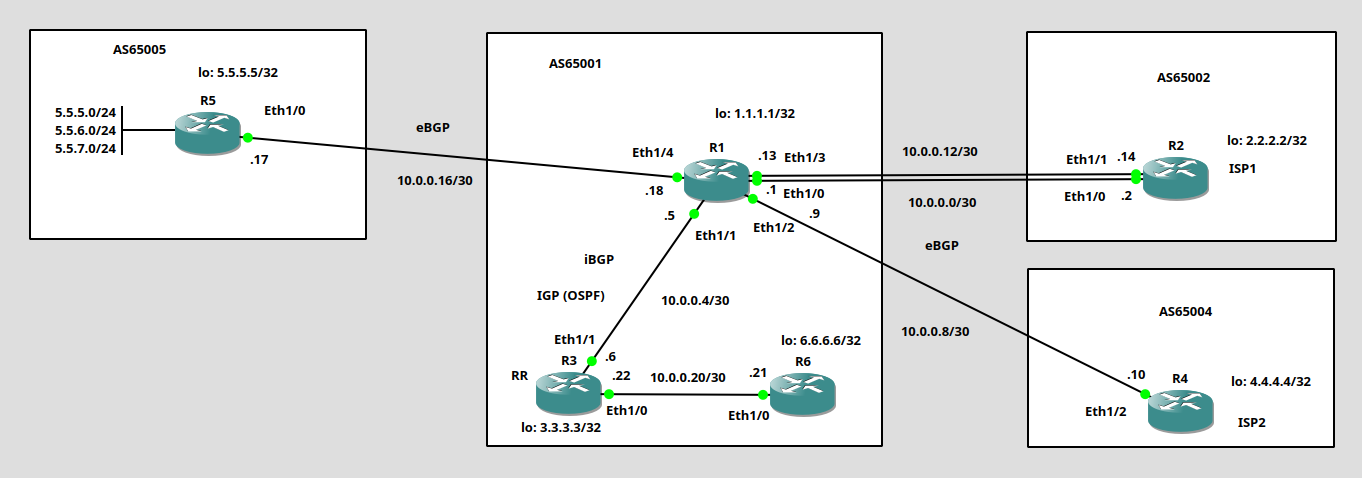
Рис. 1. Топология сети для лабораторной работы №7:
Текст
Заголовок H2
Частные адреса не используются в глобальной сети Интернет.
text
ПРИМЕЧАНИЕ
Термины "порт коммутатора" и "интерфейс коммутатора" являются синонимами.
| Параметр | Описание |
|---|---|
| Text | Text |
| Text | Text |
Страница в разработке